L’API Management désigne les processus, les outils et les responsabilités qui permettent de concevoir, publier, sécuriser et superviser des API pendant tout leur cycle de vie. Son intérêt dépasse le contrôle des requêtes : il rend les services accessibles aux bons utilisateurs, documentés et capables d’évoluer sans désorganiser les applications qui les consomment.
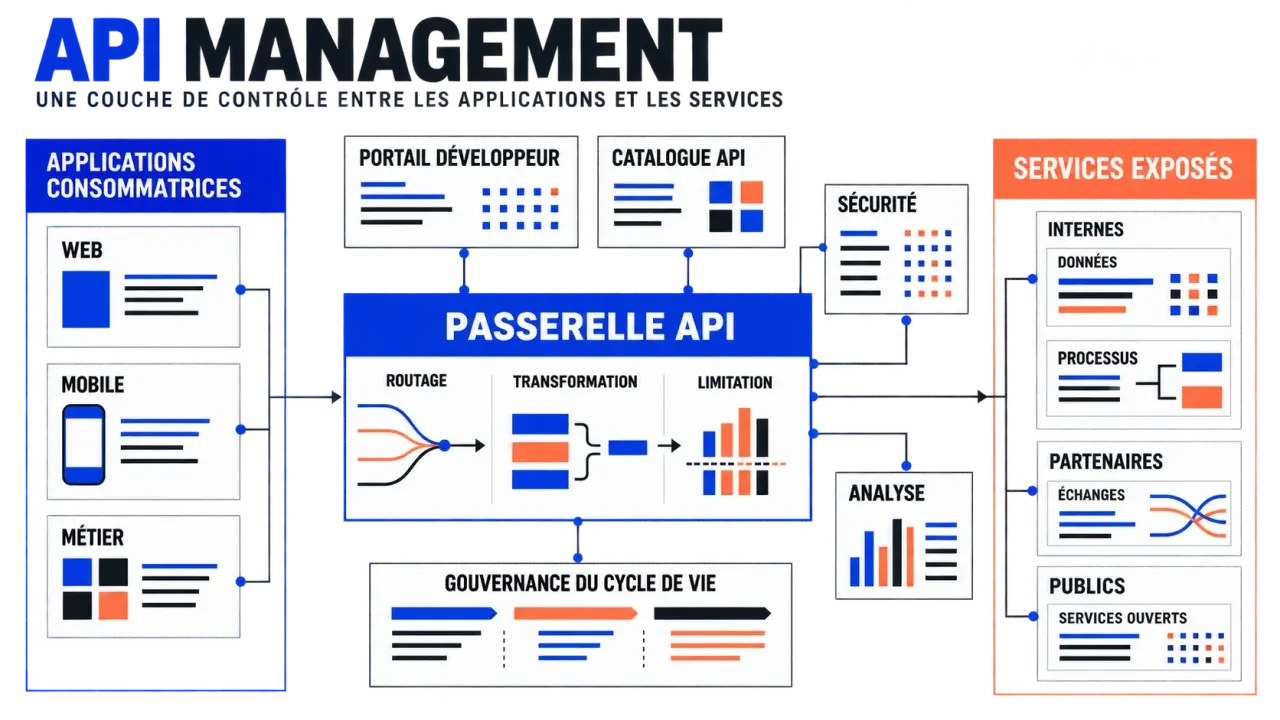
Une plateforme APIM réunit généralement une passerelle, un portail développeur, un catalogue et des fonctions d’administration et d’analyse. Le bon choix dépend autant de votre architecture que de votre capacité à exploiter cet ensemble.
Passer d’API dispersées à des services réellement maîtrisés
Une API permet à des applications d’échanger des données ou de déclencher des opérations selon un contrat défini. Dans une entreprise, les API internes servent les équipes et applications maison ; les API partenaires ouvrent certains services à des organisations identifiées ; les API publiques s’adressent à un public plus large. Leur exposition et leurs règles d’accès diffèrent, mais toutes nécessitent une gestion cohérente.
Lorsque des dizaines, voire des centaines d’API coexistent, les difficultés deviennent concrètes : documentation introuvable, services redondants, versions obsolètes toujours utilisées et règles de sécurité variables. L’API Management apporte un cadre commun sans imposer que tous les services soient développés par la même équipe.
La gateway contrôle le trafic ; l’APIM organise l’ensemble
Une API Gateway est une passerelle placée entre les applications consommatrices et les services. Elle reçoit les requêtes, applique des politiques et les transmet aux systèmes concernés. L’API Management englobe cette fonction, mais aussi la découverte des API, leur publication, les souscriptions, les versions et la gouvernance. Installer une passerelle ne suffit donc pas à rendre un parc d’API compréhensible et maintenable.
Pour une API de suivi de commande, par exemple, la gateway contrôle les accès du transporteur. Le portail explique les opérations disponibles, le catalogue identifie le responsable du service et les outils d’analyse permettent de repérer les erreurs rencontrées par ce partenaire.
Les composants qui rendent une API exploitable au quotidien
Sécuriser les échanges sans déplacer toute la logique métier
La passerelle peut vérifier l’authentification, appliquer des autorisations et limiter le débit. L’authentification identifie le demandeur ; l’autorisation détermine ce qu’il peut faire. Les quotas et limites de débit encadrent la consommation et contribuent à protéger les services contre les surcharges. Des transformations de requêtes ou de contenus peuvent également adapter les échanges.
Ces contrôles ne remplacent pas les vérifications métier dans les applications. Une API de commande doit encore vérifier qu’un utilisateur peut consulter la commande demandée. Conserver cette responsabilité côté service évite de considérer la gateway comme une protection universelle.
Faciliter l’adoption et comprendre les usages
Le catalogue recense les API, leur statut et leurs propriétaires. Le portail développeur fournit la documentation, les modalités d’accès et, selon la plateforme, un parcours de souscription ou d’essai. Une documentation utile précise les paramètres, les réponses, les erreurs et les conditions d’utilisation : elle doit permettre une première intégration sans échange systématique avec l’équipe productrice.
Les journaux, métriques et traces de transactions servent ensuite à distinguer une panne du service, un refus d’accès ou une mauvaise utilisation. Suivez notamment les temps de réponse, les erreurs et la consommation par application. Encadrez aussi la collecte : enregistrer intégralement les échanges peut exposer des données sensibles et augmenter les coûts de stockage.
Gérer les changements, pas seulement la mise en production
La gestion du cycle de vie commence par un contrat d’API : opérations proposées, formats, comportements attendus et règles de compatibilité. La documentation et les tests doivent accompagner ce contrat, puis suivre les déploiements. L’intégration à une chaîne CI/CD aide à publier des configurations reproductibles et à éviter les modifications manuelles non tracées.
La compatibilité joue ici le rôle d’une charnière : elle permet au service producteur et aux applications clientes d’évoluer à des rythmes différents sans rompre leur liaison. Avant de modifier un champ ou une réponse, identifiez les consommateurs concernés et prévoyez une période de coexistence si nécessaire. Cette marge de mouvement évite de transformer chaque évolution en migration collective imposée.
- À la conception : nommer un responsable et vérifier qu’une API équivalente n’existe pas déjà.
- À la publication : valider la documentation, les accès et les politiques de sécurité.
- En exploitation : suivre les performances, les incidents et les usages réels.
- Au retrait : prévenir les consommateurs, proposer une alternative et vérifier la disparition du trafic.
La gouvernance répartit ces responsabilités entre équipes produit, développeurs, architectes, exploitation et sécurité. Centraliser les règles communes ne signifie pas centraliser toutes les décisions : les équipes doivent pouvoir faire évoluer leurs services dans un cadre explicite.
Comparer les plateformes APIM sans confondre marque et adéquation
Azure API Management, MuleSoft, Apigee, Kong, Gravitee, Tyk et Axway font partie des solutions à examiner. Le tableau suivant oriente les vérifications ; il ne constitue pas un classement. Les capacités exactes, les modes de déploiement et les licences doivent être confirmés pour l’offre retenue.
| Plateforme | Point de départ pertinent | Vérification prioritaire |
|---|---|---|
| Azure API Management | Environnement fortement intégré à Microsoft Azure | Intégrations, réseau et capacités du niveau de service choisi |
| MuleSoft | Projet associant intégration du SI et gestion des API | Périmètre nécessaire et coût de la suite retenue |
| Google Apigee | Évaluation d’une plateforme de gestion des API de Google | Architecture cible, analyse des usages et modèle tarifaire |
| Kong | Évaluation centrée sur la passerelle et son extensibilité | Plugins, exploitation et périmètre des différentes éditions |
| Gravitee | Comparaison des fonctions de gestion et de publication | Protocoles requis, portail et frontières entre éditions |
| Tyk | Évaluation d’une offre APIM autour de sa gateway | Administration, déploiement et fonctions sous licence |
| Axway Amplify | Projet de catalogue et de gouvernance des API | Connexion au parc existant et couverture des passerelles |
Le benchmark d’Octo Technology illustre l’ampleur possible d’une comparaison : plus de 150 critères, 155 questions et 775 données collectées sur cinq outils, Gravitee, Kong, Tyk, Apigee et Axway Amplify. L’intérêt n’est pas de reproduire toute cette grille, mais de documenter les critères qui changent réellement votre décision.
Valider le choix sur un parcours réel et un coût complet
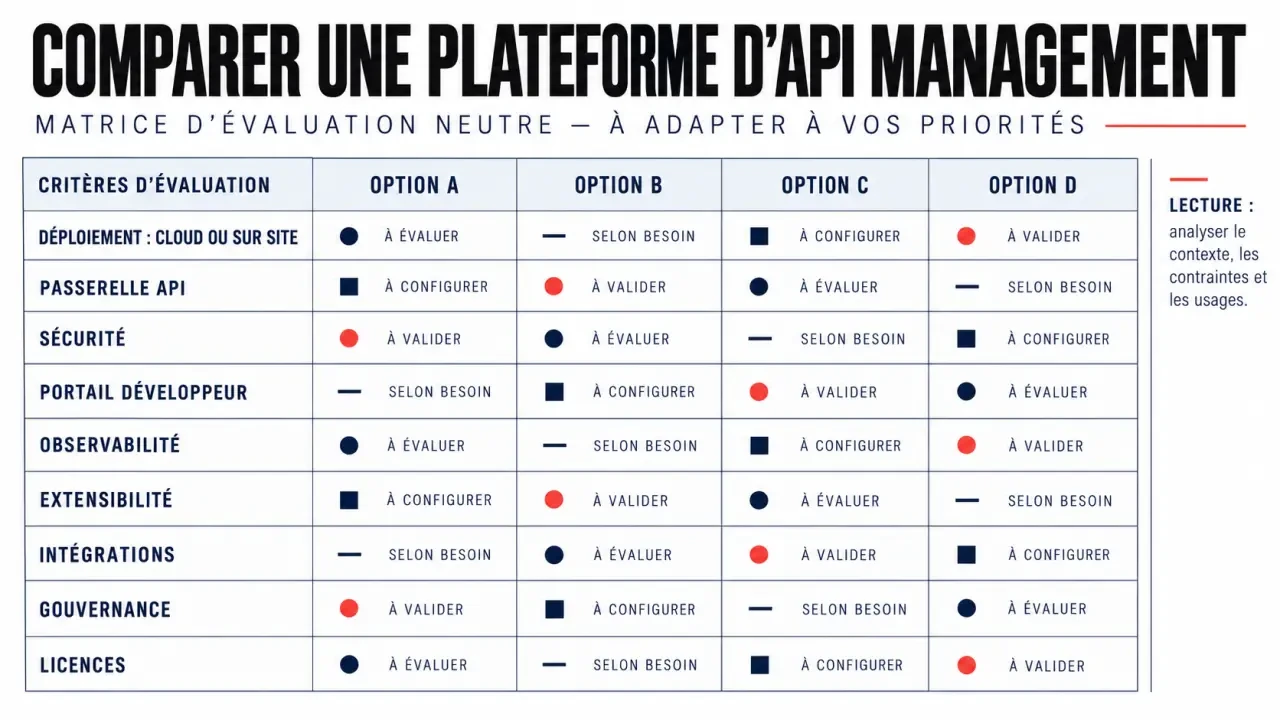
Cloud, sur site et hybride décrivent le déploiement ; open source et enterprise décrivent notamment les licences et les services associés. Ces dimensions ne s’opposent pas directement. Une solution open source nécessite aussi de l’hébergement, des mises à jour et des compétences. Une offre commerciale peut réserver certaines fonctions à une édition particulière.
Avant une démonstration éditeur, classez vos exigences par priorité : localisation des données, disponibilité, REST, GraphQL ou gRPC, annuaire d’entreprise, supervision, isolation entre entités et extensibilité par plugins ou code personnalisé. Distinguez les besoins indispensables des options, comme la monétisation, qui suppose aussi de définir des offres, des quotas et un processus de facturation.
Testez ensuite un parcours complet : publier une API représentative, connecter l’identité d’entreprise, obtenir un accès depuis le portail, provoquer une erreur et retrouver sa trace. Mesurez également l’effort pour déployer une modification et revenir en arrière.
Enfin, chiffrez la licence, les volumes de trafic, les environnements, les journaux, le support et l’exploitation. Prévoyez une migration progressive avec possibilité de retour arrière. La plateforme adaptée est celle qui sécurise vos échanges tout en restant compréhensible, exploitable et compatible avec les compétences de vos équipes.