Azure Web Application Firewall est le pare-feu applicatif cloud natif de Microsoft Azure. Il inspecte le trafic HTTP/S avant qu’il n’atteigne vos applications web et vos API, afin de détecter, bloquer ou journaliser les requêtes suspectes. Pour une équipe cloud, sécurité ou infrastructure, l’intérêt est simple : ajouter une protection applicative managée sans déployer d’agent logiciel sur les serveurs.
La solution convient aux environnements exposés sur Internet comme aux architectures Azure plus complexes, avec plusieurs sites, plusieurs URI sensibles, des API publiques ou des exigences de conformité. Elle s’appuie sur des règles managées, des règles personnalisées, des journaux en temps réel et des intégrations avec Azure Monitor, Microsoft Sentinel, Azure Policy, Application Gateway et Azure Front Door.
Le rôle d’Azure Web Application Firewall dans une architecture Azure
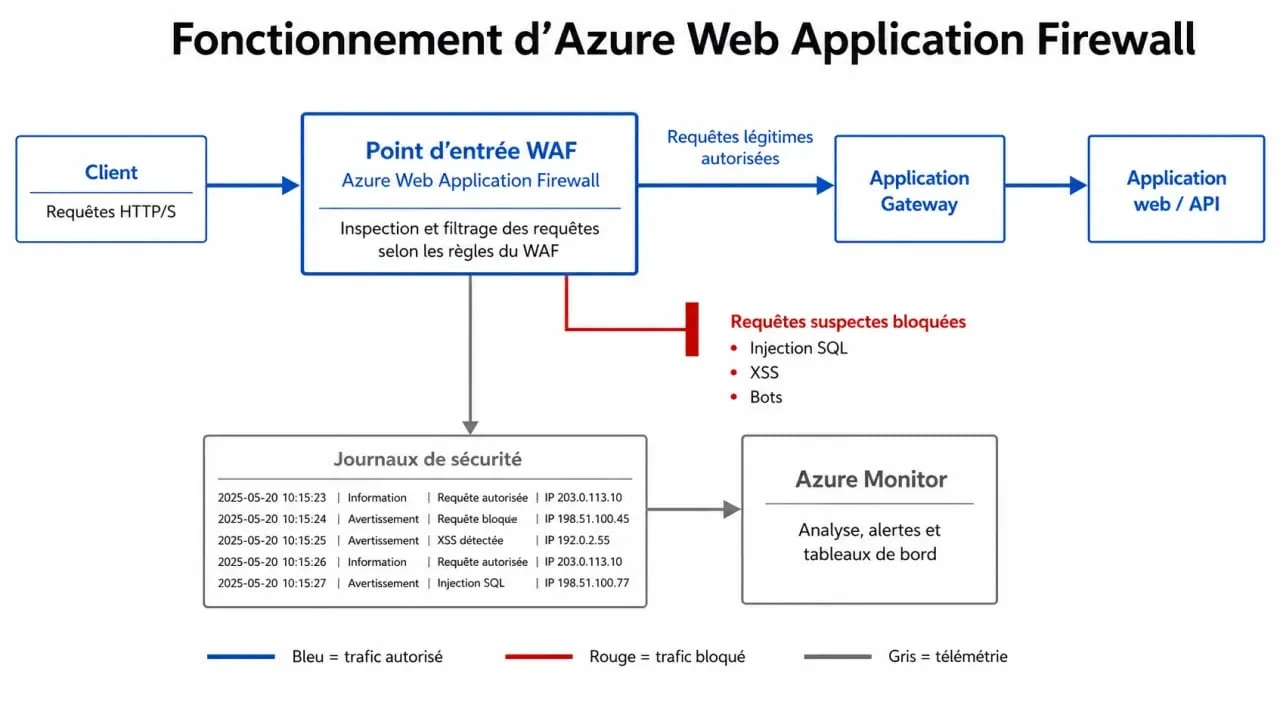
Un WAF ne remplace pas le code sécurisé, les contrôles d’identité ou la segmentation réseau. Il ajoute une barrière spécialisée devant les applications, là où les attaques ciblent les formulaires, les paramètres d’URL, les en-têtes HTTP, les cookies ou le corps des requêtes. Azure Web Application Firewall agit comme un filtre applicatif entre l’utilisateur et le service exposé.
Un pare-feu pensé pour les applications web et les API
Contrairement à un pare-feu réseau classique, qui raisonne surtout en adresses IP, ports et protocoles, un pare-feu d’application web comprend davantage le contenu des requêtes HTTP/S. Il peut repérer une tentative d’injection SQL dans un paramètre, une charge utile de cross-site scripting dans un champ texte, ou une anomalie de protocole HTTP qui ne devrait pas apparaître dans un trafic légitime.
Sur Azure, cette protection peut s’associer à Application Gateway ou Azure Front Door. Application Gateway joue le rôle de contrôleur de remise d’application, avec des fonctions comme la terminaison TLS, le routage basé sur le contenu et l’affinité de session. Le WAF enrichit ce point d’entrée avec une logique de sécurité applicative.
Une réponse adaptée aux environnements multi-sites
Azure Web Application Firewall peut protéger plusieurs applications et plusieurs sites sur une même instance, jusqu’à 40 sites web dans les limites mentionnées. Cette capacité est utile pour les organisations qui hébergent des portails clients, des API partenaires, des interfaces d’administration et des applications métier derrière une architecture commune.
La stratégie WAF peut aussi s’appliquer à différents niveaux, globalement, par site ou par URI. Cette granularité évite d’imposer le même comportement à toutes les applications. Une API JSON très stricte, une page de paiement et un ancien back-office n’ont pas toujours les mêmes tolérances ni les mêmes risques.
Les menaces couvertes : OWASP, bots, DDoS applicatif et anomalies HTTP
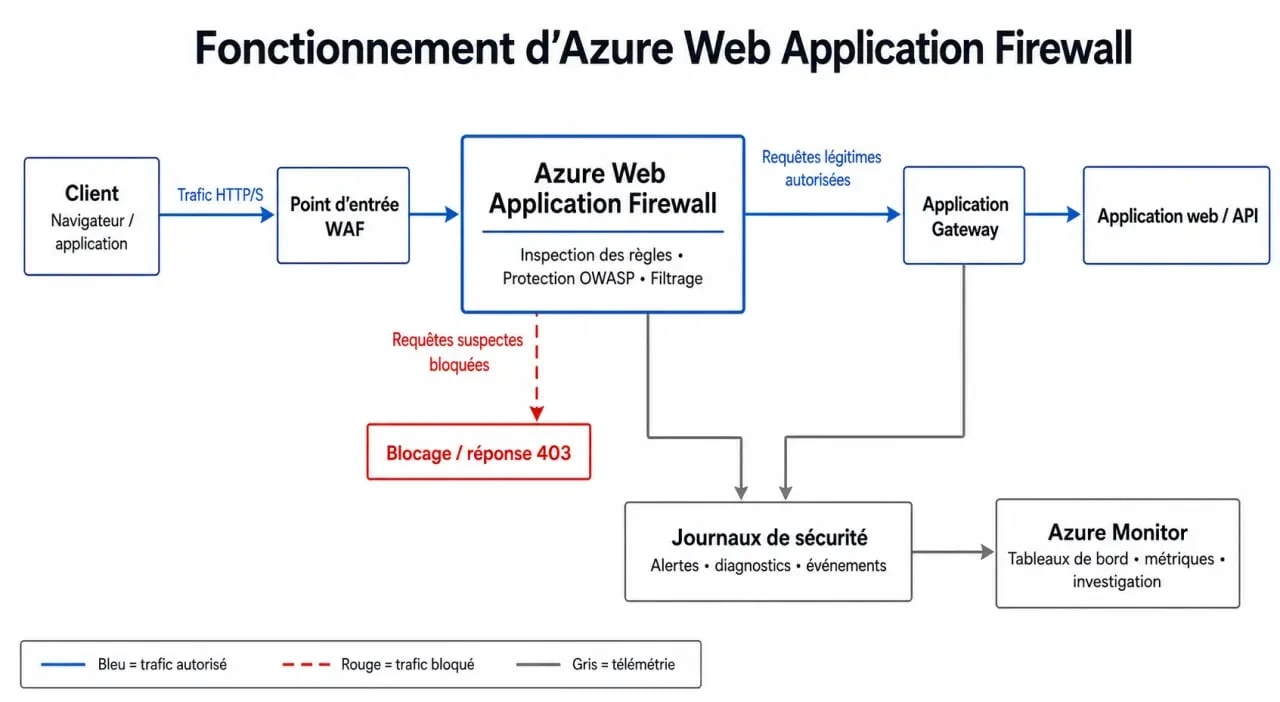
Azure Web Application Firewall vise d’abord les attaques applicatives courantes, celles qui exploitent les faiblesses du code, des paramètres ou du protocole. Son intérêt opérationnel est de bloquer les requêtes malveillantes avant qu’elles ne consomment les ressources de l’application ou n’atteignent une fonctionnalité vulnérable. La protection se joue ici sur la couche 7.
Injection SQL, XSS et vulnérabilités du OWASP Top 10
La protection s’appuie notamment sur des ensembles de règles managés basés sur le projet OWASP CRS. Les versions CRS 3.0, CRS 3.1 et CRS 3.2 sont mentionnées dans l’écosystème Azure WAF. Ces règles ciblent des familles d’attaques connues, dont l’injection SQL, les scripts intersites ou cross-site scripting, les tentatives de détournement de requêtes HTTP et certaines formes de découpage de réponses HTTP.
La référence au OWASP Top 10 reste utile, car elle fournit un cadre reconnu pour prioriser les risques applicatifs les plus fréquents. En pratique, cela permet à une équipe de démarrer avec une base de protection cohérente, sans écrire elle-même toutes les signatures de détection dès le premier jour.
Bots malveillants, réputation IP et DDoS
Azure Web Application Firewall peut aussi contribuer à réduire l’exposition aux bots malveillants grâce à des mécanismes comme le Bot Manager et la réputation IP. Ces fonctions aident à identifier des comportements automatisés ou des sources jugées risquées, par exemple lorsqu’un trafic anormal tente d’énumérer des comptes, de tester des formulaires ou de scraper massivement un site.
Concernant le DDoS, il faut distinguer les niveaux de défense. Le WAF intervient sur le trafic applicatif, notamment à la couche 7, là où une requête HTTP peut sembler valide techniquement mais devenir abusive par son volume, sa répétition ou son ciblage. Pour une défense plus large contre les attaques volumétriques, il s’inscrit dans une approche complémentaire avec les protections réseau et les services Azure dédiés.
Règles managées et règles personnalisées : le cœur de la stratégie WAF
La protection Azure Web Application Firewall repose sur une stratégie WAF. Cette stratégie définit les règles appliquées au trafic, leur priorité, leur mode de traitement et leur périmètre d’association. C’est elle qui transforme le WAF d’un simple filtre générique en dispositif adapté à vos applications.
Les ensembles de règles managés pour démarrer vite
Les managed rule sets fournissent une base maintenue et prête à l’emploi. Ils couvrent des vulnérabilités et exploits connus, avec une logique de détection éprouvée autour du OWASP CRS. Pour une entreprise qui veut sécuriser rapidement une application exposée, c’est souvent le point de départ le plus rationnel : activer la protection, observer les journaux, puis ajuster.
Cette approche réduit la charge initiale sur les équipes. Elles n’ont pas à traduire immédiatement chaque risque en expression de correspondance ou en condition technique. En revanche, elles doivent surveiller le comportement réel du trafic afin de repérer les faux positifs éventuels et les cas particuliers propres à leur application.
Les règles personnalisées pour coller au contexte métier
Les custom rules permettent d’ajouter des décisions spécifiques : bloquer une plage IP, appliquer une condition de géolocalisation avec geomatch, filtrer certains en-têtes, limiter un chemin sensible ou traiter différemment une API. Elles sont particulièrement utiles quand l’application a des contraintes qui ne peuvent pas être couvertes par des règles génériques.
Dans Azure WAF, les règles personnalisées sont prioritaires par rapport aux règles managées. Ce point est essentiel pour concevoir la stratégie : une règle métier critique peut s’appliquer avant l’évaluation standard. Bien utilisées, ces règles aident aussi à réduire les faux positifs, par exemple lorsqu’une application légitime envoie du JSON ou du XML contenant des chaînes qui ressemblent à une attaque.
| Besoin | Fonction WAF utile | Exemple d’usage |
|---|---|---|
| Protection rapide contre les attaques courantes | Règles managées OWASP CRS | Bloquer injection SQL et XSS sur un portail web |
| Adaptation à une application spécifique | Règles personnalisées | Filtrer un chemin d’administration ou une plage IP |
| Protection d’API | Inspection JSON et XML | Contrôler le corps des requêtes applicatives |
| Surveillance sécurité | Journaux WAF et alertes | Analyser les requêtes bloquées dans Azure Monitor |
Déploiement, versions et supervision au quotidien
Le déploiement d’Azure Web Application Firewall ne se limite pas à cocher une option. Il faut choisir où appliquer la stratégie, quel niveau de détection activer, comment remonter les journaux et qui sera responsable du suivi des alertes. C’est cette exploitation continue qui fait la différence entre une protection présente sur le papier et une sécurité réellement pilotée.
Application Gateway, Front Door et choix du point d’entrée
Avec Application Gateway, le WAF protège les applications au niveau de la passerelle applicative. C’est un choix fréquent pour des workloads Azure régionaux, avec routage avancé, terminaison TLS et inspection HTTP/S. Avec Azure Front Door, l’approche est davantage orientée edge, utile lorsque l’on veut rapprocher le point de contrôle des utilisateurs et combiner sécurité et performance à l’échelle globale.
Les environnements peuvent mentionner WAF_v1 et WAF_v2. Le choix de version dépend de l’architecture et des fonctionnalités attendues. Dans une démarche moderne, il est préférable d’évaluer précisément les capacités nécessaires, la scalabilité, les options de stratégie et les intégrations de supervision avant de standardiser un modèle de déploiement.
Logs, Azure Monitor et Microsoft Sentinel
Le journal WAF en temps réel permet de comprendre ce qui est détecté, autorisé, bloqué ou simplement journalisé. Ces événements peuvent être exploités avec Azure Monitor pour suivre les tendances, créer des alertes et investiguer les anomalies. Pour les équipes SOC, l’intégration avec Microsoft Sentinel apporte une dimension de corrélation avec d’autres signaux de sécurité.
Azure Policy ajoute une couche de gouvernance. Elle aide à imposer ou vérifier des règles d’organisation, par exemple pour s’assurer que les ressources exposées respectent une stratégie de protection attendue. Dans les grands comptes, cette gouvernance permet de garder une base commune plutôt que de gérer chaque projet à part.
Coûts, conformité et critères de choix avant adoption
Azure Web Application Firewall fonctionne avec un modèle cloud : pas de coût initial d’appliance à acheter, et une logique de paiement à l’usage. Cette approche convient bien aux organisations qui veulent éviter l’investissement matériel, adapter la consommation à leurs environnements et rapprocher les coûts de l’usage réel.
Pour évaluer la solution, il ne faut pas regarder uniquement le prix. Les critères importants sont la criticité des applications exposées, le volume de trafic, la sensibilité des données, le besoin de supervision, les exigences de conformité et la capacité interne à maintenir les règles dans le temps. Un WAF mal surveillé peut générer du bruit, tandis qu’un WAF bien gouverné devient un levier de réduction du risque.
La conformité est également un argument fort, notamment lorsque des standards comme PCI DSS entrent dans le périmètre. Les journaux, les politiques centralisées et les alertes aident à démontrer qu’une protection applicative existe, qu’elle est suivie et qu’elle peut être ajustée. Pour les équipes sécurité, cette traçabilité compte autant que le blocage lui-même.
Le bon moment pour adopter Azure Web Application Firewall est souvent celui où une application devient publique, où une API s’ouvre à des partenaires, où plusieurs sites doivent être standardisés, ou lorsque les équipes veulent renforcer leur défense en profondeur sans ajouter de complexité serveur. Dans l’écosystème Azure, son principal avantage reste cette combinaison entre protection managée, personnalisation fine, supervision intégrée et déploiement sans agent supplémentaire.