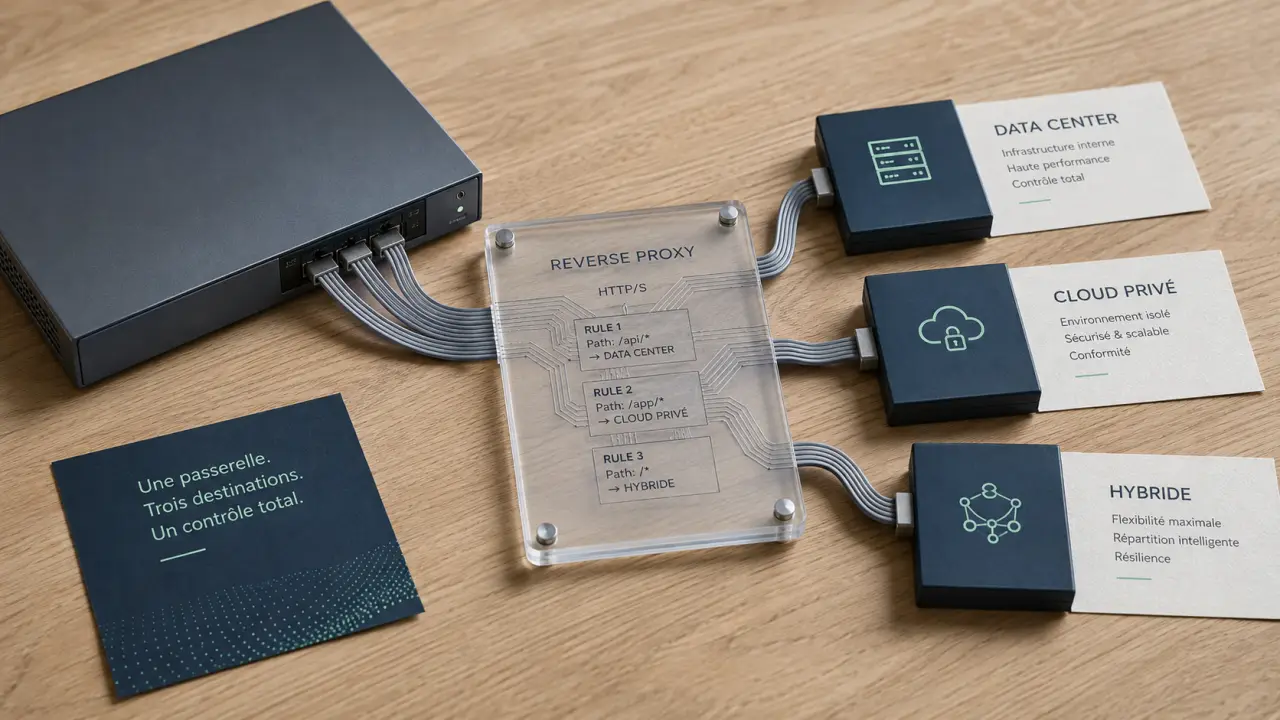
Le F5 Web Application Firewall protège les applications web et les API exposées sans imposer une refonte du code ni une uniformisation de l’infrastructure. La vraie question est donc simple : quelle forme de déploiement F5 correspond à votre environnement, qu’il s’agisse d’un data center, d’un cloud privé, d’architectures hybrides ou d’un service géré.
Cette décision compte, car les attaques applicatives ciblent directement la couche HTTP/S, là où circulent les authentifications, les formulaires, les sessions, les cookies et les appels API. Avec 53 % des intrusions associées aux applications, le WAF devient une brique centrale pour réduire l’exposition aux attaques de couche 7.
Ce que fait réellement un WAF F5 pour les applications et les API
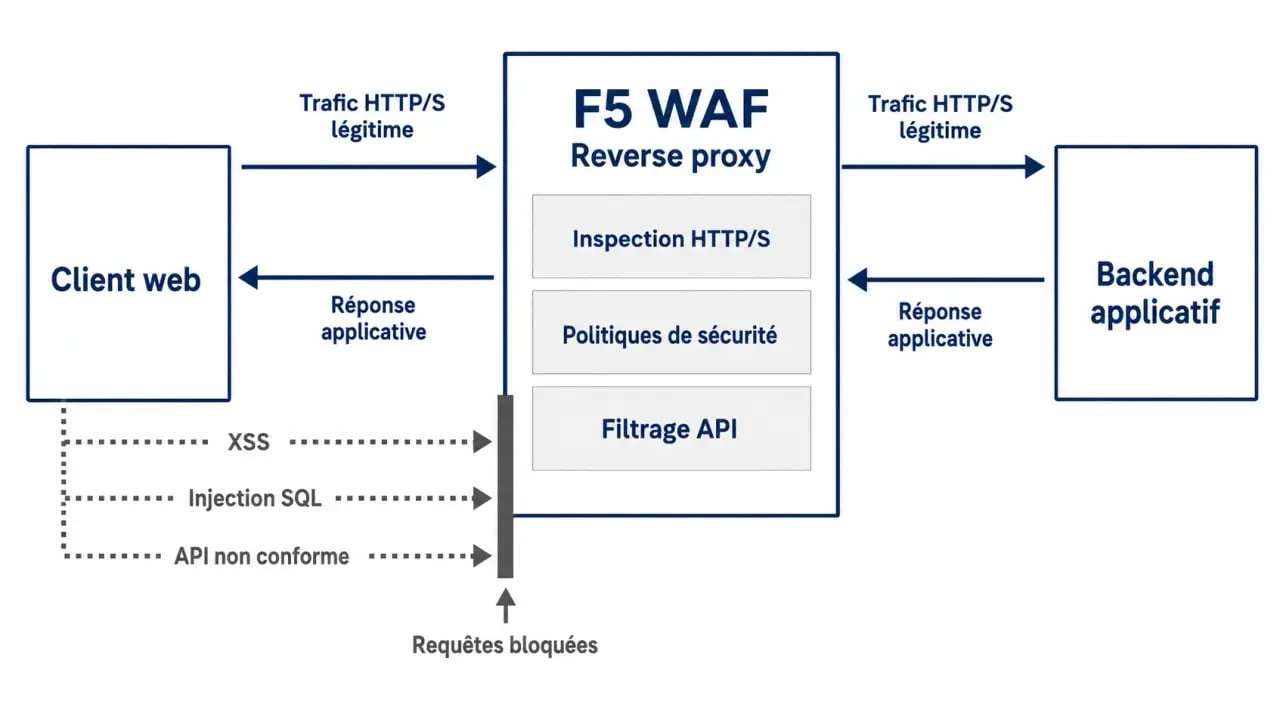
Un web application firewall filtre, surveille et bloque le trafic HTTP/S malveillant avant qu’il n’atteigne l’application. Contrairement à un pare-feu réseau classique, il comprend le comportement applicatif. Il analyse les paramètres de requête, les en-têtes, les méthodes HTTP, les cookies, les chemins d’URL, les schémas d’API et les écarts dans les échanges entre client et serveur.
Une protection centrée sur la couche applicative
Le rôle du WAF F5 est de créer une barrière spécialisée entre les utilisateurs et les applications. Il peut bloquer des attaques connues comme le XSS, la SQL injection, le cookie poisoning, les abus automatisés, certaines tentatives de vol d’identifiants et les menaces couvertes par l’OWASP Top 10. Il ne se contente pas d’autoriser ou de refuser une connexion, il inspecte le contenu de la requête et applique une politique de sécurité.
Cette lecture fine est utile lorsque les applications sont anciennes, monolithiques ou difficiles à corriger rapidement. Un WAF ne remplace pas la correction du code, mais il réduit le risque pendant qu’un correctif est développé, testé puis déployé. C’est aussi ce qui en fait un appui concret pour sécuriser des périmètres où la mise à jour applicative prend du temps.
Le fonctionnement en reverse proxy
Dans de nombreux scénarios, le WAF fonctionne comme un reverse proxy. Le client ne dialogue pas directement avec le serveur applicatif. Ses requêtes passent d’abord par le WAF, qui les analyse, les bloque ou les transmet au backend. Cette position intermédiaire permet d’appliquer des politiques homogènes devant plusieurs applications, y compris lorsque les technologies sous-jacentes diffèrent.
Il faut toutefois distinguer son rôle de celui d’un simple proxy de performance. Ici, l’objectif principal reste la sécurité applicative, avec l’inspection, le contrôle des paramètres, la détection de comportements suspects et l’adaptation des règles au profil de l’application. Ce point est important pour les API, dont les appels automatisés, les schémas JSON, les tokens et les endpoints exposés demandent des contrôles adaptés à leur structure.
Les offres F5 WAF à connaître avant de comparer
F5 couvre plusieurs modèles de protection applicative. Pour un acheteur ou un architecte sécurité, l’enjeu n’est pas seulement de choisir un produit, mais de trouver le bon équilibre entre contrôle, charge d’exploitation et emplacement de déploiement.
BIG-IP Advanced WAF pour le contrôle avancé
BIG-IP Advanced WAF répond aux environnements qui veulent garder une maîtrise fine de la politique de sécurité, souvent dans un data center, un cloud privé ou une architecture hybride. Il convient aux équipes qui disposent des compétences nécessaires pour paramétrer, superviser et faire évoluer leurs règles WAF.
Ce modèle est pertinent lorsque les applications sont critiques, fortement personnalisées ou soumises à des contraintes internes strictes. Il permet d’inscrire le WAF dans une architecture existante avec un haut niveau de contrôle sur les flux, les exceptions, les signatures et les politiques. Pour des équipes qui veulent conserver la main sur l’exploitation, c’est l’option la plus directe.
Distributed Cloud WAF pour une approche SaaS et distribuée
Distributed Cloud WAF s’adresse davantage aux organisations qui veulent protéger des applications réparties entre cloud, edge, environnements hybrides et services modernes. Le modèle SaaS réduit la complexité d’infrastructure et facilite une protection plus rapide sur des périmètres distribués.
Ce choix devient intéressant lorsque les équipes doivent sécuriser plusieurs points d’exposition sans multiplier les appliances ni maintenir localement chaque composant. Il apporte une flexibilité utile pour les applications cloud-native, les API et les architectures qui évoluent vite. Il répond aussi aux contextes où la cohérence de la politique de sécurité doit suivre le rythme des déploiements.
Managed Services pour déléguer l’exploitation
Le modèle managed service répond à une autre contrainte : le manque de temps ou de ressources internes. Déployer un WAF ne suffit pas. Il faut l’ajuster, traiter les faux positifs, suivre les nouvelles menaces et maintenir des politiques efficaces. En service managé, une partie de cette charge opérationnelle est confiée à des experts.
Cette option convient aux entreprises qui veulent bénéficier d’une protection WAF sans mobiliser durablement une équipe interne spécialisée. Elle peut aussi accélérer la mise en service lorsque le risque est immédiat ou que les équipes sécurité sont déjà saturées. Quand la priorité est de protéger vite, avec moins de complexité au quotidien, cette voie a du sens.
Choisir le bon mode de déploiement selon votre architecture
Le bon choix dépend moins d’une préférence technologique que de la réalité opérationnelle : où sont hébergées les applications, qui les administre, quelle visibilité est nécessaire et quel niveau d’autonomie vous souhaitez conserver.
| Mode F5 | À privilégier si... | Point d’attention |
|---|---|---|
| On-premises ou appliance virtuelle | Vous voulez un contrôle fort dans un data center, un cloud privé ou une architecture hybride maîtrisée. | Le modèle demande des compétences internes pour l’exploitation et l’ajustement des politiques. |
| SaaS | Vous protégez des applications distribuées, cloud-native, exposées sur plusieurs environnements. | Le modèle doit rester aligné avec vos exigences de conformité, de routage et de gouvernance. |
| Managed service | Vous manquez de ressources sécurité ou souhaitez déléguer la supervision opérationnelle. | Il faut clarifier les responsabilités, les délais de traitement et le niveau de personnalisation. |
Une manière simple d’arbitrer consiste à observer le mouvement de vos applications comme on observerait une vague. Certaines charges restent proches du rivage, stables dans le data center. D’autres avancent par cycles vers le cloud, les conteneurs ou l’edge. D’autres encore reviennent temporairement en environnement interne pour des raisons de conformité. Le WAF doit suivre cette dynamique sans créer de rupture de protection. C’est là que la portabilité des politiques, la cohérence des règles et la capacité à sécuriser plusieurs points d’exposition deviennent aussi importantes que la performance brute.
WAF, IPS et NGFW : ne pas confondre les périmètres
Un F5 Web Application Firewall complète d’autres briques de sécurité, mais il ne les remplace pas toutes. La confusion entre WAF, IPS et NGFW peut créer des angles morts. Un pare-feu réseau bien configuré ne détecte pas nécessairement une injection SQL dans un formulaire, tandis qu’un WAF n’a pas vocation à contrôler tout le trafic réseau sortant d’un poste utilisateur.
| Technologie | Périmètre principal | Exemples de protection |
|---|---|---|
| WAF | Applications web et API, trafic HTTP/S entrant | XSS, SQL injection, cookie poisoning, abus applicatifs, OWASP Top 10 |
| IPS | Détection et prévention d’intrusions sur différents protocoles | Signatures d’attaques réseau, comportements suspects, exploitation de vulnérabilités |
| NGFW | Contrôle réseau avancé, utilisateurs, applications et flux | Filtrage réseau, segmentation, contrôle applicatif, politiques de trafic sortant |
Dans une architecture mature, ces briques fonctionnent ensemble. Le NGFW limite et segmente les flux, l’IPS détecte des attaques plus larges, et le WAF se concentre sur la logique applicative. Pour les API, cette spécialisation reste essentielle : les appels automatisés, les schémas JSON, les tokens et les endpoints exposés nécessitent des contrôles adaptés à leur structure. Le bon niveau de sécurité ne vient pas d’un seul outil, mais d’une articulation claire entre les trois.
Les critères pratiques pour sélectionner votre solution F5
Avant de demander une démonstration ou un devis, il est utile de formaliser vos contraintes. Le meilleur choix sera celui qui protège vos applications sans devenir un goulot d’étranglement pour les équipes IT, DevOps ou sécurité.
Type d’applications : legacy, monolithiques, cloud-native, containerized ou hybrides. Surface exposée : applications publiques, portails clients, API partenaires, interfaces d’administration. Niveau de contrôle attendu : règles très personnalisées, intégration fine ou modèle plus standardisé. Capacité interne : équipe disponible pour exploiter le WAF, traiter les alertes et ajuster les politiques. Vitesse de déploiement : protection urgente d’un actif critique ou projet structuré sur plusieurs environnements. Contraintes de conformité : localisation des flux, auditabilité, responsabilités et gouvernance des politiques.
Pour une organisation disposant d’une équipe sécurité expérimentée et d’applications sensibles en data center, BIG-IP Advanced WAF est souvent le point de départ naturel. Pour une entreprise qui accélère dans le cloud et souhaite protéger des applications distribuées, Distributed Cloud WAF mérite une analyse approfondie. Pour une structure qui veut réduire la charge opérationnelle, le managed service peut offrir le meilleur équilibre entre protection et simplicité.
Le bon arbitrage consiste donc à relier la solution F5 à votre trajectoire applicative : ce que vous devez protéger aujourd’hui, ce qui migrera demain, et le niveau d’effort que vos équipes peuvent réellement absorber dans la durée.